Un ciberataque a gran escala utiliza casi 2.000 sitios web de WordPress comprometidos para distribuir malware. El software malicioso se dirige a usuarios de Windows y puede robar contraseñas, archivos personales e incluso frases de recuperación de monederos de criptomonedas.
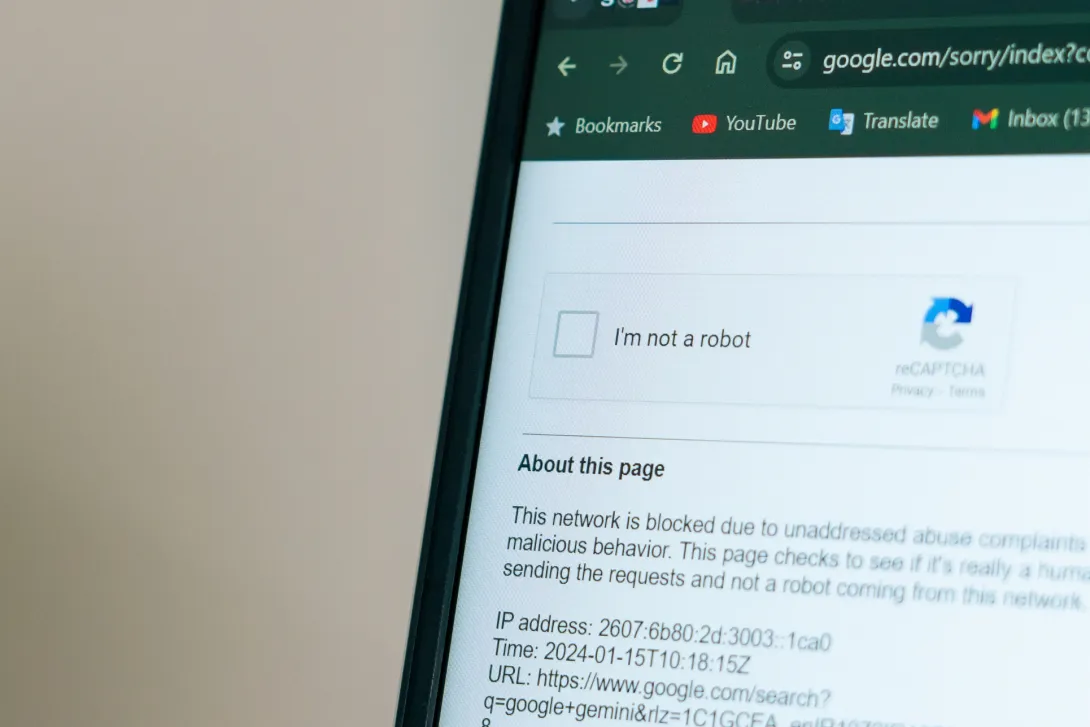
El ataque es difícil de detectar. Las víctimas entran en páginas corporativas y blogs reales, pero allí se les muestra un CAPTCHA falso. Quien sigue las instrucciones puede acabar instalando el malware sin darse cuenta.
Un CAPTCHA falso da a los delincuentes acceso al ordenador
Investigadores de seguridad de Check Point Research han bautizado la campaña como StopAndProtect. Los delincuentes toman el control de sitios de WordPress mal protegidos y los utilizan después para atacar a sus visitantes.
En las páginas aparece un CAPTCHA que pide a los usuarios copiar un texto y ejecutarlo mediante PowerShell, una herramienta estándar de Windows. En realidad, quien ejecuta el comando está instalando el malware.
A partir de ahí, los atacantes pueden hacerse con una gran cantidad de información. El software busca contraseñas y archivos guardados, pero también puede registrar las pulsaciones del teclado y tomar una captura de pantalla cada 30 segundos.
Para quienes poseen criptomonedas, hay una función especialmente peligrosa: el malware busca frases de recuperación de monederos. Esa secuencia, normalmente de 12 o 24 palabras, puede bastar para acceder desde otro dispositivo a los criptoactivos asociados.
Miles de ordenadores ya han sido infectados
La magnitud del ataque quedó al descubierto porque los delincuentes habían protegido mal su propia infraestructura. Gracias a ello, los investigadores pudieron acceder a archivos con información sobre casi 2.000 sitios web secuestrados.
El 24 de julio había más de 6.000 direcciones IP únicas registradas como infectadas. Check Point también encontró cientos de conjuntos de datos robados. Una carpeta sin protección contenía incluso más de 20.000 capturas de pantalla de ordenadores de víctimas.
La principal advertencia es sencilla: un CAPTCHA normal nunca pide ejecutar código a través de PowerShell ni del símbolo del sistema de Windows. Si aparece una solicitud de este tipo, no ejecutes el comando y abandona la página web.


Una viuda británica pierde 690.000 libras en estafas con Bitcoin e IA
Una viuda británica pierde casi 690.000 libras en estafas con Bitcoin, falsos servicios de recuperación de fondos y una supuesta plataforma de inversión con IA que le prometía rentabilidades extraordinarias.

Seis meses después del ataque a Drift: millones congelados y la mayor parte aún sin localizar
Drift intenta recuperar 295 millones de dólares tras un ataque informático de gran magnitud, mientras millones siguen congelados y los investigadores rastrean los fondos robados en Ethereum.

NEAR Intents identifica al autor de un ataque y recupera 3,8 millones de dólares
BNY negocia con Payward, matriz de Kraken, una colaboración en activos digitales, pagos e infraestructura, poco después del importante acuerdo con Nasdaq.
Más leídos
Un analista de Wall Street prevé que Quant alcance los 10.000 dólares
El analista de Wall Street Jan Nieuwenhuijs prevé que la cotización de Quant pueda subir hasta los 10.000 dólares, casi un 4.000% por encima de su nivel actual.

Quant se dispara un 74% en un día: por qué sube
Quant sube un 74% en un día y un 172% en una semana, impulsada por nuevas alianzas con grandes bancos.

Meta prepara un ‘Tamagotchi’ que responde correos y reserva hoteles
Meta presenta Muse Charm, un pequeño dispositivo de IA que permite realizar tareas sin tener que recurrir constantemente al móvil.