

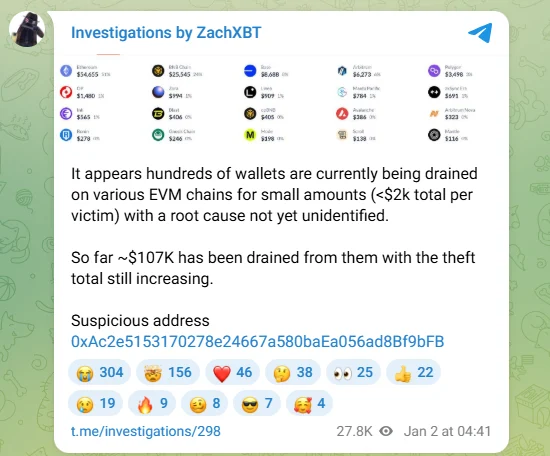
El nuevo año apenas ha comenzado y el mercado cripto ya enfrenta un amplio incidente de seguridad. Según el investigador on-chain ZachXBT, cientos de wallets de criptomonedas en redes compatibles con EVM han sido vaciadas en lo que parece ser un ataque coordinado.
¿Cuánto se ha robado?
Hasta ahora, se han sustraído alrededor de 107.000 dólares. Las pérdidas individuales son relativamente pequeñas, promediando unos 2.000 dólares por wallet, pero la escala del ataque hace que la cantidad total sea significativa.
El autor o autores siguen siendo desconocidos y tampoco se ha identificado la vulnerabilidad exacta hasta el momento.
¿Qué sabemos?
- El ataque se dirige a wallets distribuidas en múltiples cadenas EVM
- Se centra principalmente en wallets con saldos pequeños
- La explotación sigue activa, ya que el punto de acceso es desconocido
- Una wallet sospechosa ha sido compartida públicamente por ZachXBT
Que el ataque abarque múltiples cadenas lo hace aún más preocupante. Las redes EVM comparten los mismos estándares técnicos para transacciones, firmas y permisos. Esa interoperabilidad es una fortaleza del ecosistema, pero aquí también se muestra como una vulnerabilidad.
Por qué es importante
Aunque el daño absoluto parece limitado en comparación con grandes hackeos de protocolos, esta explotación afecta un punto fundamental de confianza: la gestión autónoma de tu patrimonio cripto.
Muchos usuarios utilizan wallets que operan en múltiples redes EVM. Si un ataque se propaga a través de una norma o capa de software compartida, podría expandirse rápidamente por todo el ecosistema. Esto hace que este tipo de incidente sea más peligroso que un hackeo aislado de un solo protocolo.
No es una crisis sistémica, pero sí una señal
Esta vulnerabilidad no es una crisis del sistema, pero sí una advertencia. En un mercado que busca madurar y atraer capital institucional, estos incidentes siguen siendo un obstáculo para la confianza y la adopción.
Mientras no se determine la causa, se recomienda precaución, especialmente con wallets activas en múltiples redes EVM. El nuevo año comienza con una realidad sobria: la seguridad sigue siendo un punto débil en el ámbito cripto.


Hackers roban 4.000 bitcoins con cupones: «deja al descubierto una vulnerabilidad crítica»
Han desaparecido 4.000 bitcoins por un fallo que permitió crear monedas falsas. Más de 80 exchanges y empresas se han quedado ahora sin respaldo.
Una falsa app de Claude intenta robar criptomonedas
Una versión falsa de Claude distribuye malware capaz de robar contraseñas y datos de más de 50 monederos de criptomonedas de los usuarios.

Un mal pegado y adiós a tus criptomonedas: cae la botnet Sality
Las fuerzas internacionales de seguridad desmantelan Sality, una botnet conocida por robar Bitcoin y Ethereum durante años al sustituir de forma inadvertida las direcciones de monederos copiadas.
Más leídos

La probabilidad de aprobar la CLARITY Act cae al 18% antes de una votación clave
La probabilidad de aprobación de la CLARITY Act cae al 18%, mientras destacados demócratas se posicionan en contra de la propuesta.

Grok, de Elon Musk, anticipa el precio de XRP para finales de septiembre
Grok prevé que el precio de XRP se sitúe a finales de septiembre en torno a 1,45-1,60 dólares, aunque también ve margen para una subida mayor.

La gran ley cripto de EE. UU. se acerca al desenlace: todo o nada
La ley cripto CLARITY Act afronta el martes una votación decisiva en el Senado. Sin el apoyo de 7 demócratas, todo podría aplazarse hasta 2030.