

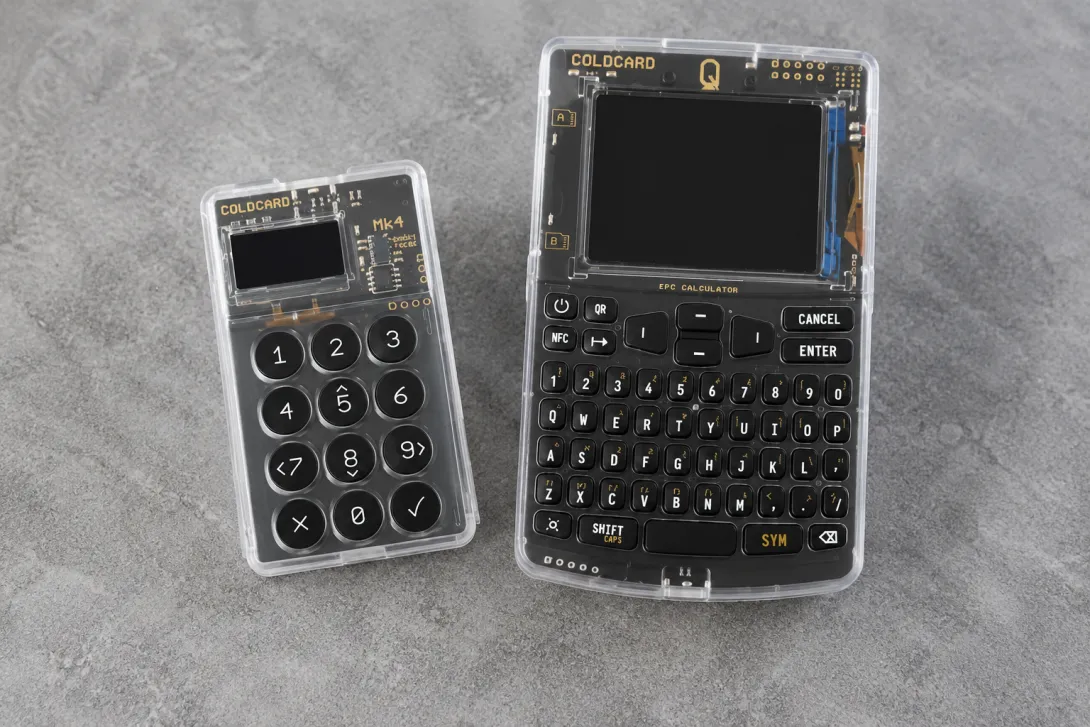
Las consecuencias del gran hackeo a Coldcard siguen centrando la atención de la comunidad bitcoiner. Un grupo de investigadores de seguridad ha detectado, en una auditoría de urgencia, casi 5.000 posibles vulnerabilidades en cientos de proyectos de Bitcoin de código abierto.
Aunque muchas alertas aún deben confirmarse, los primeros resultados dibujan un panorama preocupante para la seguridad de la infraestructura de Bitcoin.
Bitcoin Red Team inicia una investigación urgente tras un hackeo millonario
La auditoría fue impulsada por el Bitcoin Red Team, un grupo de voluntarios dirigido por el desarrollador de Bitcoin Calle y por Rob Hamilton, consejero delegado de Anchorwatch. El detonante fue el reciente hackeo del monedero físico Coldcard, en el que se explotó un fallo de firmware que databa de marzo de 2021.
A través de esa brecha ya se han robado más de 1.800 Bitcoin (BTC), valorados en más de 116 millones de dólares, procedentes de más de 5.200 monederos de inversores a largo plazo.
Para comprobar si existían vulnerabilidades similares en otras partes del ecosistema de Bitcoin, dieciséis investigadores de seguridad analizaron 390 proyectos de Bitcoin de código abierto. Para ello recurrieron tanto a análisis asistidos por IA como a revisiones manuales.
Tras más de 27 horas de investigación, el equipo notificó 4.962 posibles problemas de seguridad. De ellos, 85 fueron clasificados como críticos y 635 como graves.
La auditoría fue financiada por OpenSats, una organización sin ánimo de lucro que apoya el desarrollo de Bitcoin de código abierto. La entidad destinó casi 40.000 dólares a esta iniciativa.
Según Calle, el estado actual de la seguridad dentro del ecosistema de Bitcoin es “extremadamente deficiente”.
El software de privacidad, el principal foco de riesgo
Los investigadores observaron que las vulnerabilidades más graves se concentran sobre todo en el software de privacidad y en las transacciones CoinJoin. Aunque esta categoría solo representa una parte de los proyectos analizados, en ella se localizó casi una cuarta parte de todos los hallazgos críticos.
Las bibliotecas criptográficas acumularon el mayor número de incidencias detectadas, con más de 1.100 notificaciones. Sin embargo, solo una pequeña parte recibió la clasificación de «grave», lo que apunta a que este software, en general, está mejor probado y mantenido.
Según los investigadores, los mayores riesgos parecen estar en el software encargado de generar claves privadas, firmar transacciones y gestionar funciones de privacidad. Son los mismos componentes que también estuvieron implicados en el hackeo de Coldcard.
Aún no se han confirmado todas las vulnerabilidades
Los investigadores subrayan que la auditoría es solo el inicio de un proceso más largo. Por ahora, alrededor del 20% de las alertas ha sido confirmado de forma independiente. El resto de los hallazgos aún debe analizarse para determinar si realmente pueden ser explotados.
El Bitcoin Red Team quiere seguir verificando las vulnerabilidades en las próximas semanas e informar de forma confidencial a los desarrolladores afectados antes de hacer públicos los detalles técnicos.
Para la comunidad de Bitcoin, la auditoría pone de relieve, sobre todo, la creciente importancia de la seguridad del software de código abierto. Al mismo tiempo, los investigadores de seguridad tratan de seguir el ritmo de los actores maliciosos detectando las vulnerabilidades con mayor rapidez antes de que puedan ser explotadas.


¿Puede la computación cuántica romper Bitcoin? Europa alerta del riesgo
Los supervisores de la UE advierten de que los futuros ordenadores cuánticos podrían amenazar a Bitcoin y Ethereum. Por eso, los desarrolladores ya trabajan en nuevas medidas de seguridad para ambas redes.

Unos hackers afirman tener datos de «casi todos los agentes del FBI»
ShinyHunters asegura haber perpetrado un gran ataque contra el FBI en el que se habrían robado datos sensibles de agentes y aspirantes. El FBI investiga el caso.

Hackers éticos salvan 52 bitcoins tras una vulnerabilidad en Coldcard
Hackers éticos salvan 52 bitcoins tras una vulnerabilidad en Coldcard, mientras que el fallo podría haber afectado a miles de direcciones de monederos.
Más leídos

La probabilidad de aprobar la CLARITY Act cae al 18% antes de una votación clave
La probabilidad de aprobación de la CLARITY Act cae al 18%, mientras destacados demócratas se posicionan en contra de la propuesta.

La gran ley cripto de EE. UU. se acerca al desenlace: todo o nada
La ley cripto CLARITY Act afronta el martes una votación decisiva en el Senado. Sin el apoyo de 7 demócratas, todo podría aplazarse hasta 2030.

Trump avala la «última» oferta a los demócratas para una gran ley cripto
El mercado cripto repunta por las noticias que llegan de Washington: la CLARITY Act se ha reescrito para atraer a los demócratas. El martes será clave.