El ataque a los dispositivos Ledger detectado en el sudeste asiático podría haber llegado también a Europa. Un comprador asegura que el monedero físico que adquirió en una gran cadena de electrónica está manipulado. La denuncia llega justo después de que la empresa francesa reconociera este fin de semana que se habían alterado algunos dispositivos.
Además, cada vez surgen más dudas sobre cómo lograron los atacantes infiltrarse en el distribuidor.
Ledger confirma la presencia de un componente oculto
Ledger confirmó el sábado por la noche que el dispositivo de uno de los clientes afectados contenía un componente físico no autorizado. El viernes el fabricante aún investigaba lo ocurrido, mientras crecía la inquietud en las redes sociales.
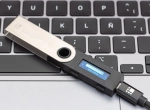
Un monedero físico es un pequeño dispositivo, a menudo de un tamaño similar al de una memoria USB, que guarda sin conexión las claves de acceso a las criptomonedas. Las monedas están en la cadena de bloques, pero la clave para acceder a ellas se almacena en el dispositivo.
Esa clave se obtiene a partir de la frase de recuperación: una secuencia de 24 palabras que el dispositivo genera durante la configuración inicial. El comprador la anota en papel para poder recuperar el acceso si pierde el dispositivo o este se avería.
Ahí reside precisamente el riesgo. Quien conozca la frase de recuperación puede acceder al monedero desde otro dispositivo y vaciarlo, sin necesidad de tener en sus manos el original.
El componente añadido podría leer esa frase en el momento en que el dispositivo la genera. Esto explicaría por qué los afectados aseguran que la habían guardado en un lugar seguro y que no habían autorizado ninguna transacción sospechosa.
Aun así, el dispositivo supera la comprobación de autenticidad que Ledger realiza a través de su propia aplicación. Para el comprador, todo parece estar en orden, aunque otra persona ya podría estar accediendo a esa información.
La firma de análisis Bitquery estima que las pérdidas ascienden ya a unos 93 millones de dólares, repartidos entre 311 monederos. El viernes, la cifra superaba los 86 millones. La pérdida media ronda los 300.000 dólares por monedero.
Ledger no confirma esas cifras y sostiene que el número de dispositivos afectados es limitado. Según la empresa, sus propios sistemas no han sido comprometidos.
Un comprador denuncia un Ledger manipulado en MediaMarkt
Johannes, un usuario de X, compartió fotografías de un Ledger que, según afirma, compró hace dos semanas en MediaMarkt. El dispositivo contenía un componente añadido similar a una versión anterior del hallado en Asia, aunque por ahora no se ha sustraído ningún fondo.
Johannes plantea dos posibles explicaciones: o el dispositivo no funcionaba o los atacantes esperaban a que se extendiera el uso de los aparatos manipulados, escribió.
Mark Karpeles, exdirector de la plataforma de intercambio de criptomonedas Mt. Gox, que acabó quebrando, ayudó a destapar el caso en Asia. Según afirma, la antena lleva una inscripción que la identifica como la «versión euroasiática».
Esto apunta a la existencia de versiones específicas para regiones con distintas frecuencias de telefonía móvil. Ledger no ha confirmado que el dispositivo europeo esté vinculado al mismo ataque. En X, algunos usuarios incluso cuestionan que la placa de circuito sea realmente de Ledger.
El ataque a Ledger apunta a un distribuidor asiático
Por ahora, las pesquisas apuntan a CryptoBilis, un distribuidor oficial de Ledger en Indonesia, Malasia y Filipinas que cambió de propietario recientemente.
Changpeng Zhao, cofundador y exdirector de Binance, vincula el ataque con esa adquisición. Según sostiene, los propios atacantes habrían comprado el distribuidor.
En una publicación en X, Zhao señaló que los atacantes aparentemente habían adquirido el distribuidor y obligado a sus responsables a firmar un acuerdo de confidencialidad para que guardaran silencio. También criticó las numerosas irregularidades del caso.
Este tipo de acuerdo impide a las partes divulgar información. Zhao no ha explicado de dónde procede su información y Ledger no ha confirmado esa afirmación.
Ledger recomienda a quienes hayan comprado en CryptoBilis en los últimos noventa días que transfieran sus criptomonedas a un nuevo dispositivo Ledger con una nueva frase de recuperación. Si se confirma la manipulación del ejemplar adquirido en MediaMarkt, el ataque también afectaría a compradores en Europa.